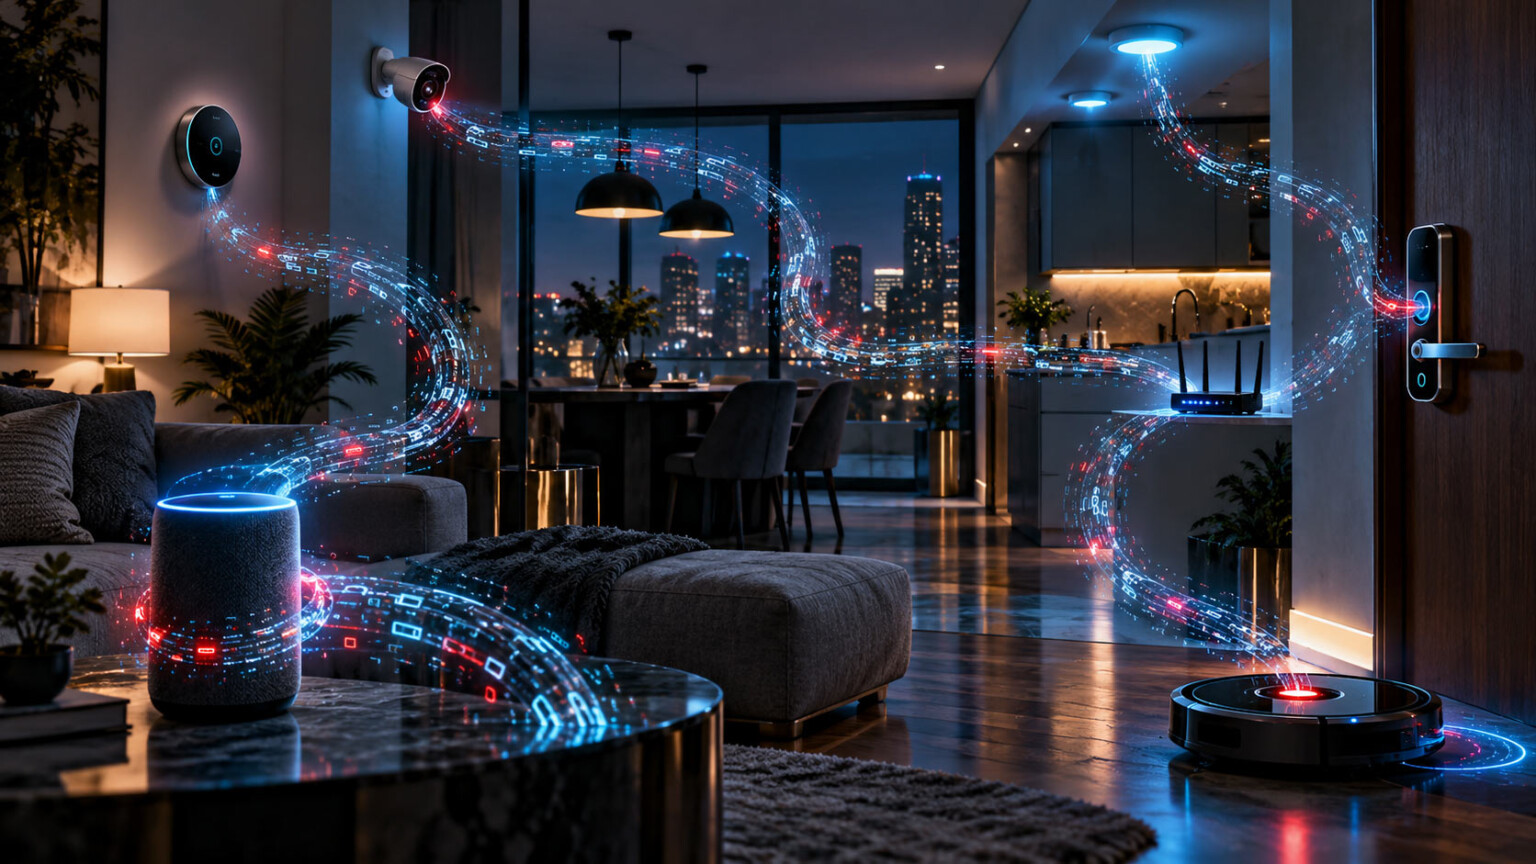
Ein KI-Wurm, der sich selbst vom Backofen auf den Saugroboter kopiert, ist laut Anthropic nur noch Monate entfernt. Die Warnung kam am Montagabend. Da hatten Unbekannte in Frankreich rund 700 Supermärkten schon die Kühlregale auf 50 Grad geheizt, ganz ohne KI.
Ich lese beide Meldungen gerade mit etwas mehr Bauchgefühl als sonst. Letzte Woche habe ich darüber geschrieben, wie meine eigene Hue Bridge Pro beim Pwn2Own dreimal gefallen ist. Die steht seit einem Jahr bei mir im Flur.
- Anthropic hat am 12. Oktober 2026 ein Experiment veröffentlicht: Kleine KI-Modelle könnten in wenigen Monaten in der Lage sein, sich selbst über IoT-Geräte wie smarte Backöfen oder No-Name-Android-TV-Boxen zu verbreiten.
- Im Test lief Googles Gemma4-26B-A4B verteilt auf 15 TV-Boxen mit je 4 GB RAM, ein 9B-Modell brachte sich auf acht von neun getesteten Hardware-Typen zum Laufen.
- Den kompletten Kreislauf schaffte nur das große Modell GLM-5.2, in einem abgeschotteten Testnetz mit offener Debug-Schnittstelle ohne Passwort. Einen fertigen KI-Wurm gibt es bisher nicht.
- In der Nacht zum 12. Oktober heizten Angreifer die Kühlanlagen von rund 700 französischen Supermärkten auf bis zu 50 Grad. Betroffen sind laut CERT-FR Fernwartungs-Controller von Danfoss, Copeland und Dixell mit veralteter Firmware.
- Deutsche Händler sind laut Lebensmittelhandelsverband bisher nicht betroffen, ein Analyst von Sekoia zählt Deutschland dagegen zu den betroffenen Ländern.
- Fürs eigene Zuhause zählen dieselben Hebel wie im Supermarkt: nichts per Portfreigabe ins Internet hängen und Geräte ohne Updates ins Gastnetz verbannen.
Wie Anthropic den KI-Wurm auf 15 TV-Boxen getestet hat
Das Frontier Red Team von Anthropic hat im Forschungsbeitrag vom 12. Oktober durchgespielt, ob eine KI ohne Rechenzentrum überleben kann. Die Idee: Ein Modell, das zu groß für ein einzelnes Gerät ist, wird in Stücke zerlegt, und jedes Stück läuft auf einem anderen billigen Gerät. Zusammen rechnen sie wie ein größerer Rechner.
Als Versuchsobjekt dienten No-Name-Android-TV-Boxen, also die Streaming-Kästchen, die es für wenig Geld auf Marktplätzen gibt und die selten ein Sicherheitsupdate sehen. Googles offenes Modell Gemma4-26B-A4B lief verteilt auf 15 solcher Boxen mit je 4 GB Arbeitsspeicher. Langsam, laut Ars Technica mit 0,39 Token pro Sekunde, aber es lief.
Spannender finde ich den zweiten Befund. Das kleinere Qwen3.5-9B hat auf acht von neun Hardware-Typen selbst herausgefunden, wie es dort eine KI zum Laufen bringt. Klassische Schadsoftware muss für jedes Gerät eigens geschrieben werden, ein KI-Wurm würde sich das Wissen unterwegs selbst zusammensuchen.
Als mögliche Wirte nennt Anthropic ausdrücklich Haushaltsgeräte bis hin zum Rasenmäher, dazu Kameras mit eigenem KI-Chip. Das Vorbild ist das Botnetz Kimwolf, das laut Anthropic über zwei Millionen Geräte befallen hat, vor allem genau diese TV-Boxen. Botnetz = ein Verbund gekaperter Geräte, die ein Angreifer gemeinsam fernsteuert.
Der Haken am Experiment: Die Tür stand offen
Bevor jemand den Kühlschrank vom Netz nimmt: Einen fertigen KI-Wurm gibt es nicht, das schreibt Anthropic selbst. Den kompletten Kreislauf aus Ziel finden, eindringen, KI aufsetzen und weiterziehen schaffte nur das große Modell GLM-5.2, und auch das nur in einem abgeschotteten Testnetz aus acht emulierten Android-Geräten.
Dort stand außerdem die Debug-Schnittstelle ADB offen, ohne Passwort. ADB = die Android Debug Bridge, ein Wartungszugang für Entwickler, über den man ein Gerät komplett fernsteuern kann. Das Eindringen war im Test also trivial, Anthropic nennt das Ergebnis deshalb selbst eine Obergrenze.
Die Kritik kam prompt.
Der KI-Forscher Xiaohan Fu sagte gegenüber Ars Technica, die Studie zeige eine Fähigkeit, aber nicht, dass ein Modell sich von selbst vermehren wollen würde. Reuters zitiert einen Experten, der von Übertreibung durch einen Anbieter spricht. Das Argument ist fair. Wenn eine KI-Firma vor KI warnt, gehört eine Prise Skepsis dazu.
Den Zeitplan leitet Anthropic aus einer Trendlinie ab. Kleine Modelle unter 30 Milliarden Parametern holen jedes Jahr ein Stück auf, und auf dieser Linie wären sie Ende 2026 dort, wo GLM-5.2 heute ist. Das ist eine Hochrechnung, keine Messung.
In Frankreich reichte ein Passwort, das jeder ausrechnen konnte
Am selben Montag hatten französische Händler ganz andere Sorgen. In der Nacht von Sonntag auf Montag stellten Angreifer die Kühl- und Gefrieranlagen in rund 700 Supermärkten auf Abtauen und ließen sie dort. Die Zahl nannte Finanzminister Roland Lescure. Bei Intermarché lagen die Temperaturen laut Betreiber sechs Stunden bei 50 Grad, die Pariser Staatsanwaltschaft meldet auch Brände.
Die französische Cyberabwehr listet im CERT-FR-Alert vom 12. Oktober die betroffenen Geräte: Danfoss AK-SM und AK-SC sowie Copeland und Dixell xweb. Das sind Fernwartungs-Controller, über die Kältetechniker eine ganze Filiale aus der Ferne betreuen. Sie hingen offen im Internet und liefen mit alter Firmware, zum Teil auf Modellen, die gar keine Updates mehr bekommen.
Der Teil, der mich am meisten stört, steht bei Ars Technica. Die Danfoss-Geräte nutzten ein Tagespasswort, das sich aus der öffentlich verfügbaren Firmware berechnen lässt, und zwar für alle Geräte gleich. Wer den Code einmal gelesen hatte, kam in jede Filiale, die das Update verpasst hat.
Das Muster kenne ich. Beim Yarbo-Mähroboter war im Mai ein Root-Passwort auf jedem Gerät identisch, über 11.000 Geräte waren sichtbar. Damals ging es um einen Mäher mit Klingen, diesmal um Tonnen von Lebensmitteln. Beide Male hätte ein individuelles Passwort gereicht.
Und Deutschland? Hier widersprechen sich die Quellen.
Der Analyst Felix Aime von Sekoia nannte gegenüber Reuters neben vier weiteren europäischen Ländern auch Deutschland. Der Bundesverband des Deutschen Lebensmittelhandels kennt laut Spiegel bisher keinen betroffenen Markt. Das BSI rät Betreibern trotzdem, Steuerungen nicht direkt aus dem Internet erreichbar zu machen und den Zugang per Multifaktor-Anmeldung abzusichern.
Was im eigenen Smart Home gegen einen KI-Wurm hilft
Die gute Nachricht steckt im Kleingedruckten beider Geschichten. Weder der Supermarkt-Hack noch Anthropics Test brauchten einen raffinierten Einbruch. Beide liefen über eine Tür, die offen stand. Genau die lässt sich zu Hause zumachen, und dafür braucht es kein Informatikstudium.
- Keine Portfreigaben im RouterKamera und NAS gehören nicht direkt ins Internet. Wer von unterwegs drauf will, nimmt das VPN des Routers, die FRITZ!Box kann das per WireGuard seit Jahren.
- Geräte ohne Updates isolierenIn Frankreich traf es vor allem Controller, für die es nichts mehr gab. Zu Hause gehört so etwas ins Gast- oder IoT-WLAN, getrennt vom Rechner mit dem Online-Banking.
Die billige Android-Box aus Anthropics Test fällt meist in genau diese Ecke. Wer so ein Kästchen am Fernseher hat, schaut in den Entwickleroptionen nach, ob das Debugging aus ist, und überlegt, ob ein Streaming-Gerät mit Updates nicht die bessere Wahl wäre.
Bei mir laufen die tado-Thermostate im Homey per Matter over Thread, lokal und ohne Umweg über eine Cloud. Thread-Geräte sind in aller Regel nicht direkt aus dem Internet erreichbar, sie reden mit einer Zentrale. Unangreifbar macht sie das nicht, es verschiebt das Risiko nur auf die Zentrale, und wie schnell die fallen kann, hat die Bridge Pro in Cork gezeigt. Updates bleiben deshalb Pflicht.
Jahrelang habe ich bei jedem Gerät zuerst gefragt, ob es lokal läuft oder an einer Cloud hängt. Nach dieser Woche kommt eine zweite Frage dazu, und die ist unbequemer: Bekommt das Ding noch Updates, wenn ich es längst vergessen habe? Die Kühlanlagen in Frankreich hat auch niemand vergessen wollen. Sie liefen einfach, Jahr für Jahr, bis jemand anderes sich an sie erinnert hat.
Häufige Fragen zum KI-Wurm und zum Kühlanlagen-Hack
Was ist ein KI-Wurm?
Ein KI-Wurm ist Schadsoftware, die ein KI-Modell mitbringt und sich damit selbst von Gerät zu Gerät kopiert. Anders als klassische Würmer müsste er nicht für jedes Gerät eigens programmiert werden, das Modell findet den Weg selbst heraus. Anthropic hält solche Würmer auf IoT-Geräten in wenigen Monaten für möglich, bisher existieren sie nur im Labor.
Kann ein KI-Wurm meinen Saugroboter oder Kühlschrank befallen?
Theoretisch ja, praktisch derzeit nicht. Anthropic nennt Haushaltsgeräte als mögliche Wirte, getestet wurde aber mit billigen Android-TV-Boxen und einer offenen Debug-Schnittstelle ohne Passwort. Den kompletten Kreislauf schaffte nur ein großes Modell in einem abgeschotteten Testnetz.
Sind deutsche Supermärkte vom Kühlanlagen-Hack betroffen?
Bisher ist kein Fall bestätigt. Der Bundesverband des Deutschen Lebensmittelhandels kennt keinen betroffenen Markt, ein Analyst der Sicherheitsfirma Sekoia zählt Deutschland laut Reuters dagegen zu den betroffenen Ländern. Das BSI rät Betreibern, Steuerungsanlagen nicht direkt aus dem Internet erreichbar zu machen.
Wie schütze ich mein Smart Home vor einem KI-Wurm?
Mit denselben Mitteln wie gegen jeden anderen Angriff aus dem Netz. Keine Portfreigaben im Router, Fernzugriff nur per VPN, Updates einspielen und Geräte ohne Updates ins Gast- oder IoT-WLAN verbannen. Bei No-Name-Android-TV-Boxen zusätzlich prüfen, ob das Debugging in den Entwickleroptionen abgeschaltet ist.
Bevor die KI kommt, reicht heute schon ein Passwort aus dem Kalender
Ich halte Anthropics Warnung für ernst gemeint und trotzdem für zu früh, um nervös zu werden. Der KI-Wurm existiert bisher nur als Hochrechnung und in einem Testnetz ohne jeden Passwortschutz. Die Gefahr, die in Frankreich tatsächlich Lebensmittel vernichtet hat, war deutlich banaler.
Gerade das finde ich am Ende beruhigend. Gegen einen schlauen Wurm hilft dasselbe Langweilige wie gegen schlampige Fernwartung: Geräte aus dem offenen Internet holen und Altgeräte, die keine Updates mehr bekommen, wegsperren. Das ist an einem Abend erledigt, und danach lese ich die nächste Studie aus San Francisco deutlich entspannter.

Kommentare