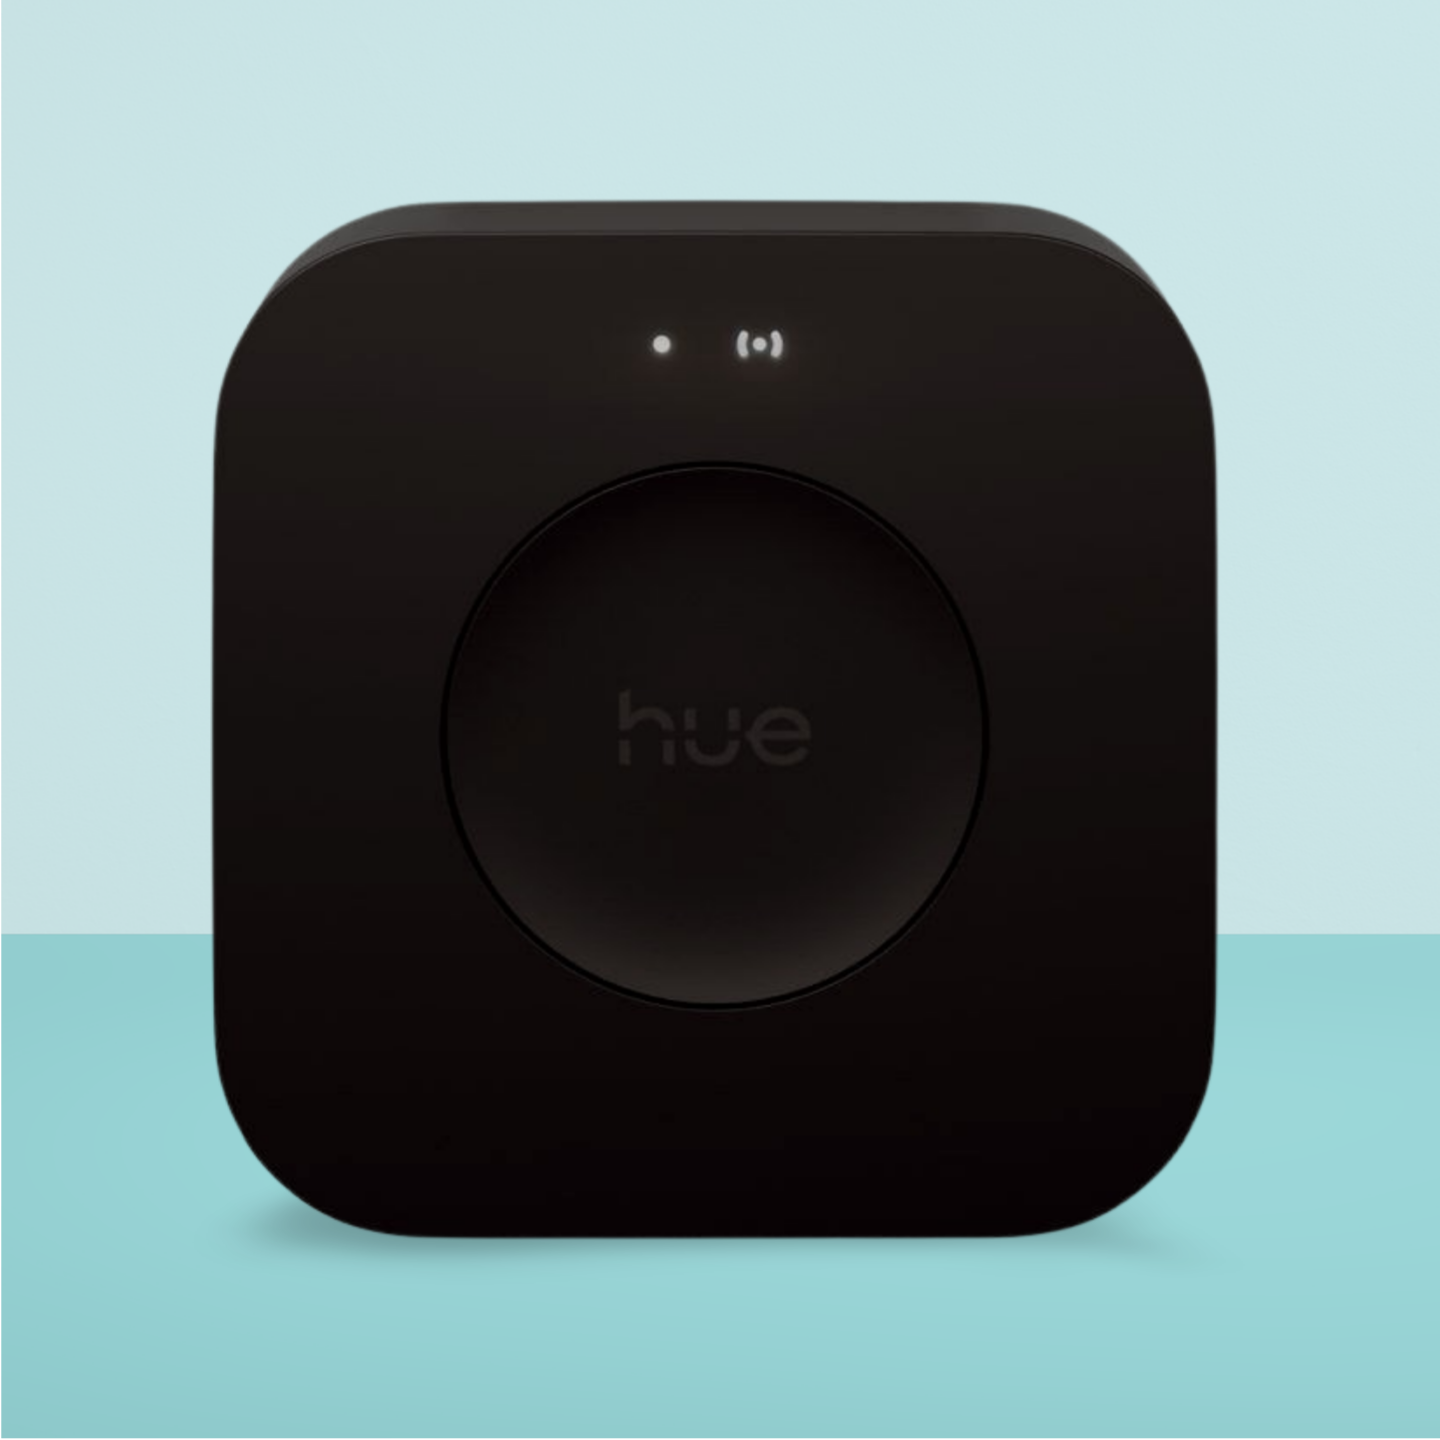
Hue Bridge Pro gehackt, dreimal an einem Nachmittag, und ich habe das Ding seit letztem Oktober im Flur stehen. Beim Hacker-Wettbewerb Pwn2Own Ireland 2026 in Cork nahm ein Team aus Vietnam am Dienstag die schwarze Steuerzentrale mit sieben bisher unbekannten Lücken auseinander. Am Mittwoch war der Home Assistant Green das meistangegriffene Gerät des Tages, und den Sonos Era 300 hat es inzwischen fünfmal erwischt.
Drei Geräte, die ich hier regelmäßig als Beleg dafür nenne, dass Smart Home ohne Cloud geht. In Cork hat das niemanden interessiert.
- Pwn2Own Ireland 2026 in Cork: Am Dienstag, 6. Oktober, fiel die Philips Hue Bridge Pro dreimal. Das Team VinSOC nutzte dafür sieben bisher unbekannte Lücken und bekam 40.000 Dollar.
- Am Mittwoch, 7. Oktober, wurde der Home Assistant Green fünfmal gehackt, von Xint, Doyensec, PetoWorks, dem KAIST Hacking Lab und McCaulay Hudson. Nur ein Versuch scheiterte an der Zeit.
- Der Sonos Era 300 fiel fünfmal an zwei Tagen, die höchste Einzelprämie im Smart-Home-Feld waren 50.000 Dollar für McCaulay Hudson.
- Tag 1 brachte insgesamt 32 Zero-Days und 388.500 Dollar Prämien. Am Donnerstag stehen drei weitere Versuche gegen die Bridge Pro und einer gegen den Home Assistant Green im Zeitplan.
- Alle Lücken gehen an Signify, Nabu Casa und Sonos. Die Zero Day Initiative gibt den Herstellern 120 Tage für einen Patch, bevor sie Details veröffentlicht.
- Angegriffen wurde aus dem lokalen Netz oder per Funk in Reichweite, nicht über das Internet. Automatische Updates an, Gäste ins Gastnetz, mehr kannst du heute nicht tun.
Hue Bridge Pro gehackt, Home Assistant Green fünfmal: Was in Cork passiert ist
Pwn2Own ist der Wettbewerb der Zero Day Initiative, dem Bug-Bounty-Programm von Trend Micro, das inzwischen unter dem Namen TrendAI läuft. Forscher melden sich mit einem Ziel an, bekommen vor Ort ein Zeitfenster und müssen darin ein Gerät auf aktuellem Firmware-Stand übernehmen. Klappt es, gibt es Geld und Punkte für den Titel „Master of Pwn“, und die Lücke wandert zum Hersteller.
Zero-Day = eine Lücke, die der Hersteller noch nicht kennt. Er hatte also null Tage Zeit, sie zu schließen.
Die Hue Bridge Pro stand am Dienstag dreimal auf dem Plan, und dreimal fiel sie. Vũ Chí Thành und Huỳnh Đức Tin von VinSOC kombinierten sieben Zero-Days zu einer Kette, 40.000 Dollar und vier Punkte, laut Ergebnisliste der ZDI der sauberste Treffer des Tages im Smart-Home-Feld. Out of Bounds brauchte fünf Bugs, von denen vier schon bekannt waren, und Joohyun Park von Xint schloss den Tag mit derselben Konstellation ab.
Solche Treffer heißen bei der ZDI „Kollision“: Die Lücke ist dem Hersteller oder einem anderen Team bereits bekannt, es gibt weniger Geld, aber der Einbruch zählt trotzdem. Dass drei Teams unabhängig voneinander auf dieselben vier Bugs stoßen, sagt mehr über die Bridge Pro als die Prämienhöhe.
Der Sonos Era 300 hielt sich nicht besser. McCaulay Hudson übernahm den Lautsprecher am Dienstag mit einem Out-of-Bounds-Write und einem Format-String-Bug, 50.000 Dollar, die höchste Einzelprämie für ein Smart-Home-Gerät in dieser Woche. Bis Mittwochabend kamen vier weitere erfolgreiche Versuche dazu, von VinSOC, RET2 Systems, Viettel Cyber Security und dem Summoning Team.
Am Mittwoch gehörte der Tag dem Home Assistant Green, dem 179-Euro-Einsteigerboard von Nabu Casa. Yves Bieri von Xint holte 30.000 Dollar ohne Kollision, danach kamen laut Tag-zwei-Protokoll Doyensec, PetoWorks, das KAIST Hacking Lab und noch einmal McCaulay Hudson mit einer Kette aus sechs Bugs durch. Nur GMO Flatt Security scheiterte an der Uhr.
| Gerät | Versuche bis Mittwoch | Erfolgreich | Höchste Prämie | Teams |
|---|---|---|---|---|
| Philips Hue Bridge Pro | 3 | 3 | 40.000 Dollar | VinSOC, Out of Bounds, Xint |
| Home Assistant Green | 6 | 5 | 30.000 Dollar | Xint, Doyensec, PetoWorks, KAIST, McCaulay Hudson |
| Sonos Era 300 | 5 | 5 | 50.000 Dollar | McCaulay Hudson, VinSOC, RET2, Viettel, Summoning Team |
Fertig ist der Wettbewerb damit nicht. Für Donnerstag stehen drei weitere Versuche gegen die Bridge Pro im Zeitplan, vom Summoning Team um 11 Uhr, von McCaulay Hudson um 15:30 Uhr und von Hank Chen um 17:45 Uhr deutscher Zeit, dazu Team DDOS gegen den Home Assistant Green um 13:15 Uhr. Dieser Text ist der Stand von Donnerstagmorgen.
Was „gehackt“ bei Pwn2Own heißt, und was nicht
Bevor jemand die Bridge vom Strom zieht: Die Angriffe in Cork laufen nicht über das Internet. Das Szenario der ZDI, wie es Synacktiv für die Vorjahresausgabe beschreibt, ist ein Angreifer, der entweder Dienste im lokalen Netz erreicht oder sich per WLAN, Bluetooth oder Zigbee in Funkreichweite befindet. Wer deine Bridge Pro übernehmen will, muss also erst in dein Heimnetz oder in dein Wohnzimmer.
Das macht die Sache nicht harmlos, nur weniger dramatisch als die Prämiensumme klingt. Der Besuch mit WLAN-Passwort oder das günstige China-Gadget im selben Netz, das ist die realistische Angreifergruppe, nicht jemand in einem anderen Land.
Die zweite Entwarnung steckt im Ablauf danach. Die ZDI meldet jede Lücke an den Hersteller und räumt ihm laut eigener Disclosure Policy 120 Tage für einen Patch ein, erst danach werden Details veröffentlicht. Bis dahin gibt es keine CVE-Nummern, keine Exploit-Beschreibung und nichts, was du heute tun könntest, außer Updates nicht liegen zu lassen, wenn sie kommen.
Wie das in der Praxis aussieht, zeigt die Vorjahresausgabe. 2025 stand die weiße Standard-Bridge auf der Zielliste, und laut Synacktiv knackten damals alle Teams denselben Dienst: hk_hap, die HomeKit-Schnittstelle der Bridge auf Port 8080, meist über einen Login-Bypass plus Speicherfehler. Synacktiv selbst ging über Zigbee rein, der Bericht dazu erschien erst im Mai 2026, gut sieben Monate nach dem Wettbewerb. So lange dauert es, bis so eine Lücke öffentlich wird.
Eine Stellungnahme von Signify, Nabu Casa oder Sonos zu den diesjährigen Treffern habe ich bis Donnerstagmorgen nicht gefunden. Golem hatte am Mittwoch nur den ersten Tag mit Samsung und Hue, der Home-Assistant-Teil fehlt in der deutschen Berichterstattung bisher komplett.
Die Bridge Pro hat dieses Jahr schon einmal den Kopf verloren
Ich habe meine Lampen im Oktober 2025 auf die Bridge Pro umgezogen, zwei Stunden blinkende Dimmer inklusive. Seitdem ist die Bridge Pro das Gerät, über das ich am häufigsten schreibe, ohne es anzufassen. Im Juni legte die Firmware 2071353020 einen Teil der Geräte komplett lahm, rote LED, kein Reset mehr möglich. Signify sprach später von unter 100 betroffenen Bridges weltweit und tauschte sie ohne Blick auf die Garantie.
Die Ursache war ausgerechnet eine Kombination aus lange deaktivierten automatischen Updates und einem manuell gestarteten, alten Update. Ich hatte vorher zum Abschalten der Automatik geraten und musste das im Juli zurücknehmen. Seit dem 14. Juli fängt die Firmware 2071401010 diesen Zustand ab.
Diese Lektion wird jetzt wichtig. Die Patches für die Cork-Lücken kommen über denselben Kanal, irgendwann in den nächsten Wochen oder Monaten, wahrscheinlich mit einer Versionshinweis-Zeile wie „Sicherheitsverbesserungen“. Seit Fedora lese ich Änderungslisten wie Beipackzettel, und bei der Hue-App lohnt sich das diesmal ausnahmsweise. Wer die Automatik im Sommer abgeschaltet und seitdem nicht mehr hingeschaut hat, läuft mit einer Bridge, die beides hat, die Juni-Falle und die Cork-Lücken.
Lokal ist ein Datenschutz-Argument, kein Sicherheits-Argument
Die drei Geräte aus Cork haben etwas gemeinsam, und zwar genau das, was ich an ihnen mag. Die Bridge spricht Zigbee und Matter im Haus, ohne Signifys Cloud zu fragen. Der Home Assistant Green ist das Einsteigerboard einer Zentrale, deren Betreiber vor einer Woche angekündigt haben, das Wort Cloud aus dem eigenen Produktnamen zu streichen. Und Sonos läuft bei mir seit über zehn Jahren im lokalen Netz.
Lokal heißt, dass deine Daten das Haus nicht verlassen. Es heißt nicht, dass das Gerät sicher ist. Eine Bridge, die ohne Cloud funktioniert, hat trotzdem einen offenen Port, eine HomeKit-Schnittstelle und einen Zigbee-Funk, und genau darüber kamen die Teams rein. Beim Home Assistant Green liegt die Update-Pflicht obendrein bei dir, es gibt keinen Hersteller, der nachts etwas aufspielt.
Das Gegenstück gilt auch: Cloud-Geräte stehen bei Pwn2Own regelmäßig auf derselben Liste, in anderen Jahren waren es Kameras und Smart Plugs. Die Frage „Cloud oder lokal“ entscheidet, wer deine Daten sieht. Über die Qualität der Firmware sagt sie nichts. Wer sein Smart Home vom Internet trennt, ist deshalb nicht automatisch auf der sicheren Seite, sondern nur auf der privaten.
Was sich aus Cork für ein normales Setup ableiten lässt, ist kurz. Automatische Updates an, bei der Bridge Pro nach dem Juni erst recht, und beim Home Assistant Green die Update-Meldung im Einstellungsmenü nicht wochenlang wegklicken. Besuch kommt ins Gastnetz der FRITZ!Box, nicht ins Hauptnetz, denn genau dort sitzen die Angreifer aus dem ZDI-Szenario.
Hue Bridge Pro gehackt: die kurzen Antworten
Ist meine Hue Bridge Pro jetzt unsicher?
Nicht unsicherer als letzte Woche. Die bei Pwn2Own Ireland 2026 gezeigten Lücken gehen an Signify, die Zero Day Initiative gibt dem Hersteller 120 Tage für einen Patch, bevor Details öffentlich werden. Ein Angriff braucht Zugang zu deinem Heimnetz oder Funkreichweite. Automatische Updates aktiviert lassen, mehr geht derzeit nicht.
Welche Smart-Home-Geräte wurden bei Pwn2Own Ireland 2026 gehackt?
Bis Mittwoch die Philips Hue Bridge Pro (dreimal), der Home Assistant Green (fünfmal) und der Sonos Era 300 (fünfmal). Außerhalb der Smart-Home-Kategorie fielen unter anderem das Samsung Galaxy S26, Drucker von Lexmark und Canon, das Garmin Index BPM, OpenAI Codex und die Oracle Autonomous AI Database. Das Google Pixel 10 hielt am ersten Tag stand.
Betrifft das auch die normale weiße Hue Bridge?
Ziel in diesem Jahr war nur die Bridge Pro. Die weiße Standard-Bridge stand 2025 auf der Liste und wurde damals über die HomeKit-Schnittstelle und per Zigbee übernommen. Ob die diesjährigen Lücken auch die alte Bridge betreffen, sagt die ZDI vor der Veröffentlichung nicht.
Wann kommen die Patches für Hue Bridge Pro, Home Assistant Green und Sonos Era 300?
Einen Termin gibt es nicht. Die Hersteller haben 120 Tage ab Meldung, also bis etwa Anfang Februar 2027, in der Regel patchen sie deutlich früher. Der Synacktiv-Bericht zur Hue-Lücke aus dem Vorjahr erschien erst sieben Monate nach dem Wettbewerb.
Muss ich den Home Assistant Green vom Netz nehmen?
Nein. Die Angriffe in Cork liefen aus dem lokalen Netz, nicht aus dem Internet. Sinnvoll ist, Home Assistant auf dem aktuellen Stand zu halten und Gäste in ein separates WLAN zu lassen. Eine Stellungnahme von Nabu Casa gab es bis Donnerstagmorgen nicht.
Was mich an der Meldung beschäftigt, ist nicht die Zahl sieben. Es ist, dass ich es nicht gemerkt hätte. Eine Bridge, die jemand übernommen hat, schaltet die Lampen genauso pünktlich wie vorher, und der Sonos spielt weiter. Bei einer Cloud-Kamera habe ich wenigstens die Vorstellung, dass irgendwo ein Server steht, auf den jemand aufpasst. Bei den Geräten, die ich mir ausgesucht habe, weil sie niemanden fragen, passt am Ende nur einer auf. Ich.
Updates an, Besuch ins Gastnetz, und dann weiterschlafen
Ich werde die Bridge Pro nicht abklemmen, und den Era 300 kauft wegen Cork auch niemand weniger. Was ich ändere, ist eine Sache, die ich längst hätte ändern sollen: Besuch bekommt bei mir ab jetzt das Gastnetz, nicht das WLAN, in dem die Bridge, der Homey und die Lautsprecher hängen. Das kostet nichts und deckt genau das Szenario ab, mit dem die Teams in Cork gearbeitet haben.
Der Rest ist Warten. Auf Signify, auf Nabu Casa, auf Sonos, und auf die drei Versuche gegen die Bridge Pro, die heute noch anstehen. Sobald ein Hersteller etwas sagt oder ein Update mit dem Wort „Sicherheit“ in den Versionshinweisen auftaucht, gehört das hier oben als Update rein.


Kommentare