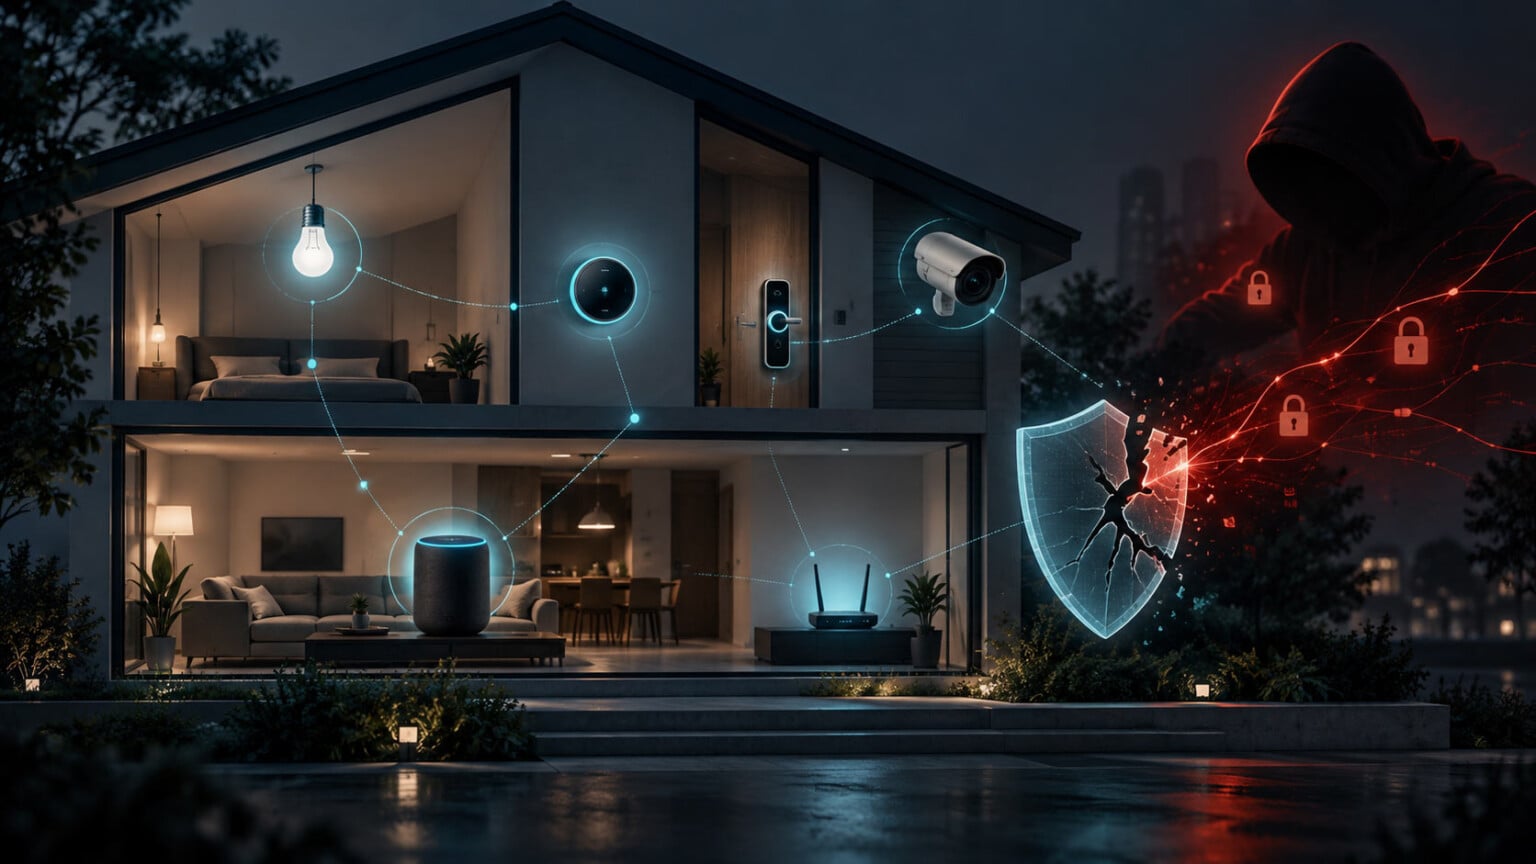
Vernetzte Türklingeln, smarte Thermostate, Saugroboter mit Kamera: In deutschen Haushalten stehen laut Statista-Statistiken zum Smart-Home-Markt mittlerweile mehrere hundert Millionen aktive Geräte. Jedes davon ist ein potentieller Einstieg ins heimische Netzwerk. Während Hersteller mit Komfort punkten, geraten Sicherheitsaspekte in den Hintergrund. Das Ergebnis sind Angriffsflächen, die von Kriminellen systematisch ausgenutzt werden.
Typische Schwachstellen in vernetzten Haushalten
Die Probleme wiederholen sich seit Jahren. Werksseitig gesetzte Standardpasswörter, offene Ports, unverschlüsselte Kommunikation und fehlende Update-Mechanismen zählen zu den häufigsten Mängeln. Die OWASP IoT Top 10 listen unsichere Standardkonfigurationen und mangelhafte Update-Prozesse als die zwei größten Risikofaktoren.
Ein bekanntes Beispiel ist das Mirai-Botnetz aus dem Jahr 2016. Es infizierte laut Analysen des SANS Institute hunderttausende IoT-Geräte, indem es lediglich eine Liste von rund 60 Standard-Zugangsdaten durchprobierte. Der daraus resultierende DDoS-Angriff auf den DNS-Anbieter Dyn legte Dienste wie Twitter, Netflix und Spotify für Stunden lahm.
Warum kleine Geräte große Folgen haben
Ein kompromittierter Saugroboter wirkt harmlos, bis er als Sprungbrett dient. Angreifer nutzen schwach gesicherte IoT-Komponenten, um sich lateral im Netzwerk zu bewegen, Datenverkehr mitzuschneiden oder Zugriff auf sensible Systeme wie NAS-Server, Arbeitsrechner oder Router zu erlangen. Der BSI-Lagebericht zur IT-Sicherheit in Deutschland weist seit mehreren Jahren steigende Zahlen bei Angriffen auf private und gewerbliche Netzwerke aus.
Für Unternehmen, die Homeoffice-Arbeitsplätze integrieren, verschmelzen private und geschäftliche Netze zunehmend. Genau an diesen Schnittstellen entstehen Risiken, die sich durch klassische Firewalls nicht mehr abdecken lassen. Wer Klarheit über die eigene Angriffsfläche gewinnen möchte, kann Sicherheitslücken per Pentest aufdecken lassen. Bei einem Penetrationstest simulieren spezialisierte Prüfer reale Angriffsszenarien und dokumentieren, welche Schwachstellen tatsächlich ausnutzbar sind. Das Vorgehen orientiert sich an anerkannten Standards wie dem BSI-Praxis-Leitfaden für IS-Penetrationstests oder der Testmethodik des OWASP Web Security Testing Guide.
Praktische Schutzmaßnahmen für Anwender
Ein Großteil der Risiken lässt sich mit überschaubarem Aufwand reduzieren. Bewährt haben sich vor allem folgende Schritte:
- Getrenntes IoT-Netzwerk einrichten. Moderne Router wie die FRITZ!Box oder OpenWRT-basierte Geräte erlauben die Segmentierung per Gast-WLAN oder VLAN. Damit lassen sich smarte Geräte vom Hauptnetz isolieren.
- Firmware aktualisieren. Laut einer Untersuchung des Fraunhofer FKIE enthielt ein signifikanter Anteil der geprüften Router-Firmware-Versionen bekannte, teils jahrealte Schwachstellen. Automatische Updates sollten aktiviert werden.
- Standardpasswörter ersetzen und, wo möglich, Zwei-Faktor-Authentifizierung nutzen.
- UPnP deaktivieren. Das Protokoll öffnet automatisch Ports und wurde in der Vergangenheit wiederholt für Angriffe missbraucht.
- Geräte vor dem Kauf prüfen. Zertifizierungen wie das IT-Sicherheitskennzeichen des BSI geben erste Hinweise auf grundlegende Sicherheitseigenschaften.
Wann professionelle Prüfungen sinnvoll werden
Für Privathaushalte reichen die genannten Maßnahmen in vielen Fällen aus. Anders sieht es bei Selbstständigen, Freiberuflern und kleinen Unternehmen aus, die mit personenbezogenen Daten arbeiten oder gesetzlichen Vorgaben wie der DSGVO und dem IT-Sicherheitsgesetz 2.0 unterliegen. Hier reicht eine Selbstüberprüfung meist nicht mehr aus.
Ein strukturierter Sicherheitstest umfasst in der Regel Netzwerk-Scans, die Analyse externer Angriffsflächen, Prüfungen von Webanwendungen und, sofern vorhanden, das Testen einzelner IoT-Komponenten. Die Ergebnisse münden in einen Bericht, der Schwachstellen nach Kritikalität einordnet, häufig anhand des Common Vulnerability Scoring System (CVSS) der FIRST-Organisation.
Wer smarte Geräte bewusst einsetzt, gewinnt Komfort, ohne die Kontrolle über das eigene Netzwerk zu verlieren. Der Schlüssel liegt in einer Kombination aus solider Grundkonfiguration, regelmäßigen Updates und, bei erhöhtem Schutzbedarf, einer externen Überprüfung durch qualifizierte Prüfer.